25 septembre 2026Français
Ğ1 et sa toile de confiance
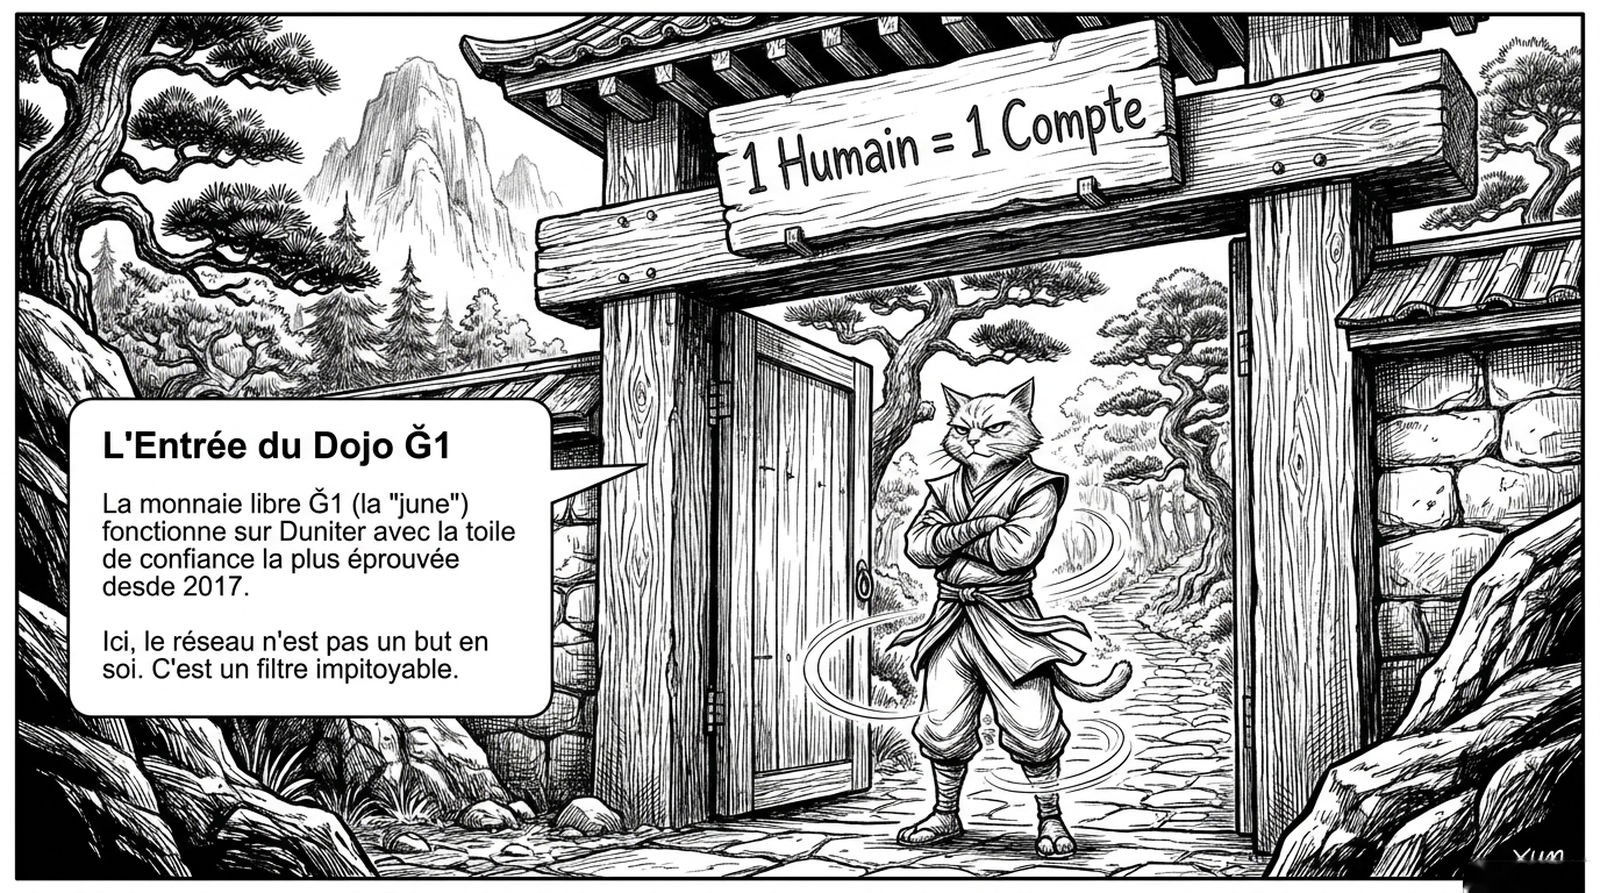
Ğ1 —la monnaie libre française, la « june »— verse un Dividende Universel par personne et par jour. Il n’y a pas de banque centrale, pas de monnaie nouvelle créée par le capital, et aucun moyen d’émettre en trop : la seule porte d’entrée dans la monnaie, c’est d’être une personne distincte de toutes les autres.
Voilà tout le problème. Un tel système doit répondre, sans État et sans entreprises d’identité, à la plus vieille question des réputations décentralisées : comment savoir qu’il y a un humain derrière une clé, et un seul ?
Ğ1 n’y répond pas avec des papiers, ni des selfies, ni des iris scannés. Elle y répond avec une toile de confiance : un graphe orienté dont les sommets sont des personnes et les arêtes des certifications signées. Et avec un détail presque aucun autre système n’ose copier : la confiance expire, et il faut la renouveler.
Voici le parcours de ce mécanisme, planche par planche, avec les paramètres réels inscrits dans le bloc genèse.
1 humain = 1 compte n’est pas un slogan : c’est de la comptabilité
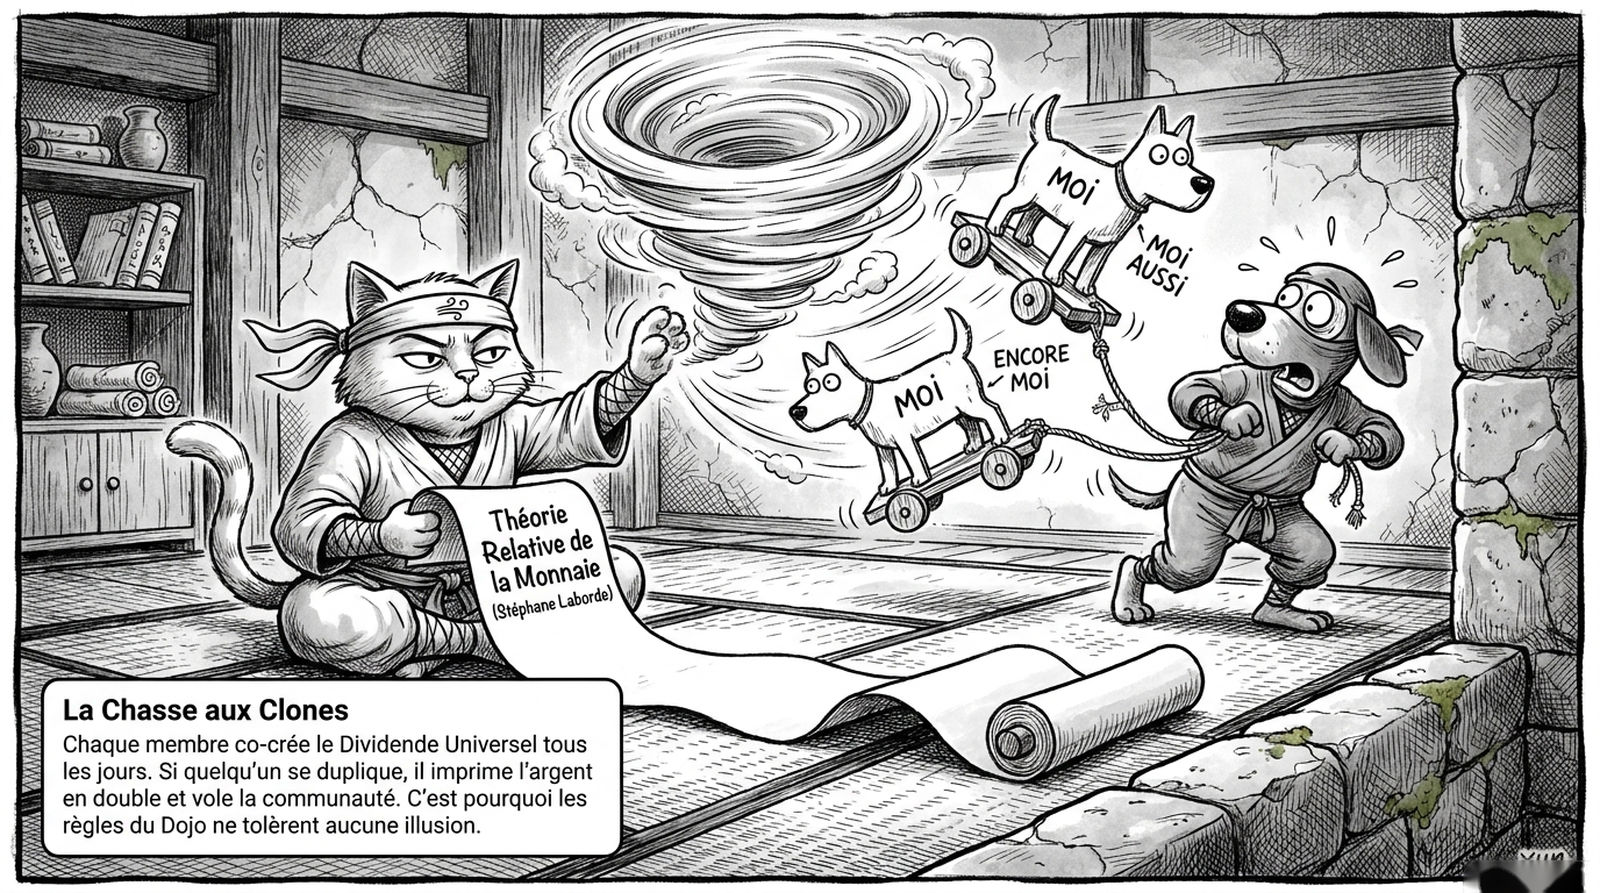
Dans Ğ1, chaque membre co-crée le Dividende Universel tous les jours : le même montant pour tous, chaque jour. Si quelqu’un se dédouble, il imprime de la monnaie deux fois et la vole à la communauté. Ce n’est pas une faute administrative : c’est une faille monétaire.
C’est pourquoi l’objectif de la toile de confiance n’est pas de « récompenser la bonne conduite », mais de faire en sorte que se dédoubler ne rapporte rien. La documentation de Duniter est explicite : le but n’est pas la fraude impossible mais la fraude inutile, et quatre objectifs concrets en découlent :
- Que certifier soit un processus assez lent pour que chacun exerce sa vigilance.
- Que la fraude soit assez inconfortable pour ne pas valoir la peine.
- Qu’une attaque Sybil ait un impact monétaire négligeable.
- Que la croissance d’une « région fausse » soit lente, pour laisser à la communauté le temps de réagir et de l’isoler.
La porte : la licence avant la signature
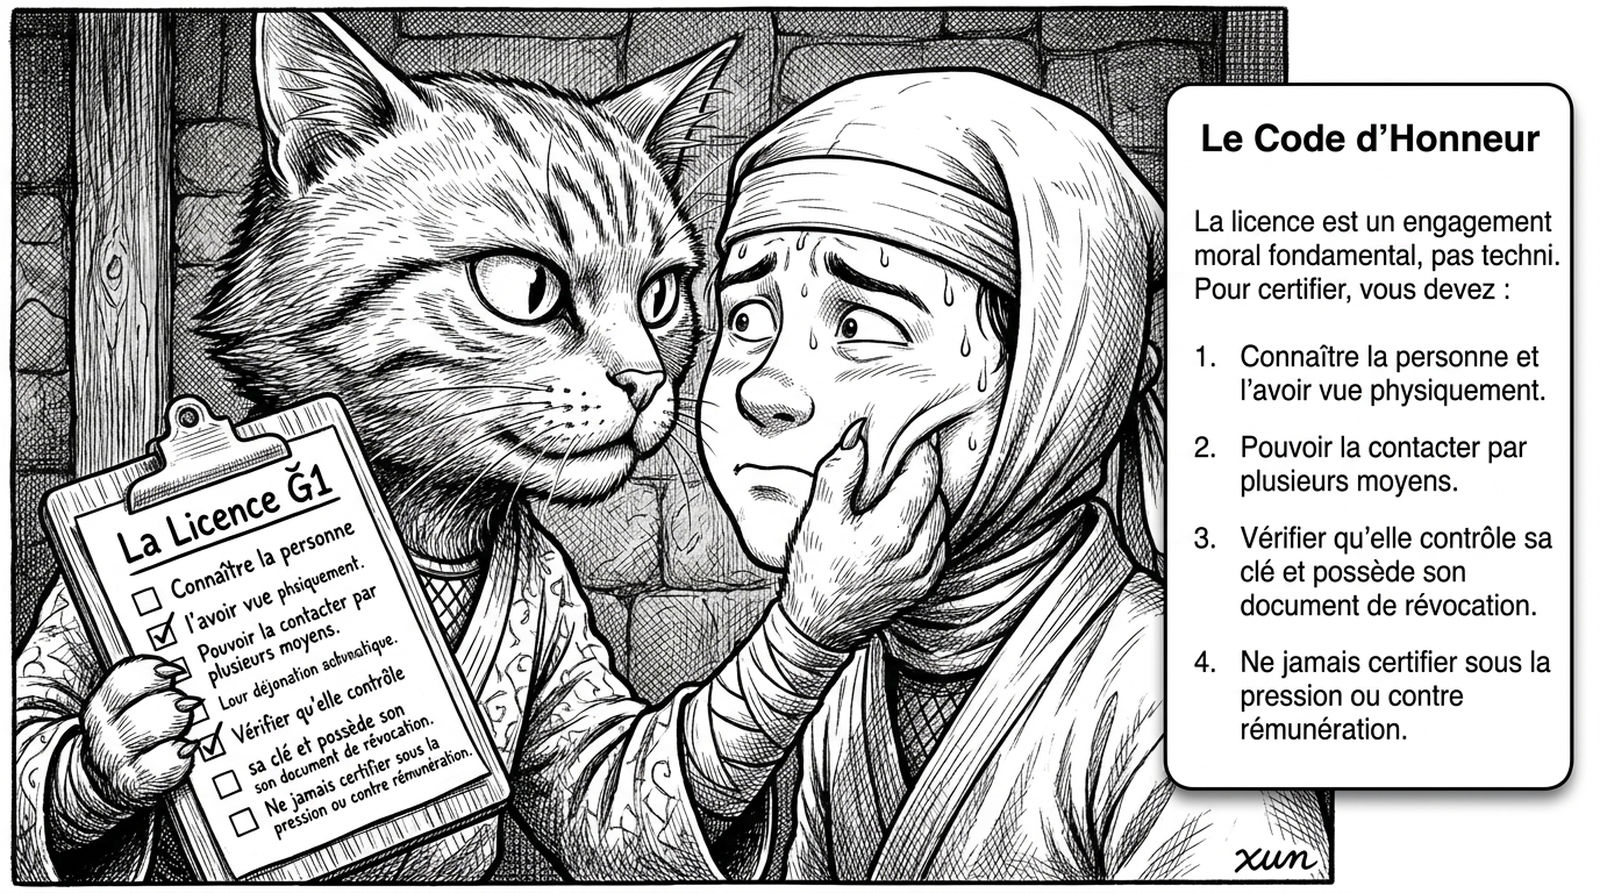
Avant toute certification, le certificateur doit transmettre la licence Ğ1 et s’assurer que l’autre personne l’a étudiée, comprise et acceptée. La licence (version 0.2.9) n’est pas un contrat juridique : c’est un engagement moral, et elle énumère ce qu’il faut vérifier avant de signer :
- Connaître la personne suffisamment bien — pas une simple connaissance, mais quelqu’un joignable par plusieurs moyens et avec qui l’on partage d’autres contacts.
- Vérifier personnellement avec elle que la clé publique est correcte.
- S’assurer qu’elle a généré son document de révocation (compte, clé et document prêts avant toute catastrophe).
- La rencontrer en personne pour vérifier son identité — ou, à défaut, vérifier le lien personne/clé à distance par plusieurs canaux distincts (réseaux, forum, mail, visio, téléphone avec la voix). Pirater une boîte mail est facile ; pirater quatre canaux et imiter en plus le visage et la voix, non.
La licence avertit même de ce qu’aucun système d’identité n’admet : si vous ne connaissez aucun des autres certificateurs de cette personne, c’est un signal fort que vous ne la connaissez pas bien, et certifier dans ce contexte déclenche une alerte pour toute la communauté. Et une recommandation qui ressemble à une règle de savoir-vivre : ne jamais certifier seul, toujours avec un autre membre à côté.
Les cinq sceaux
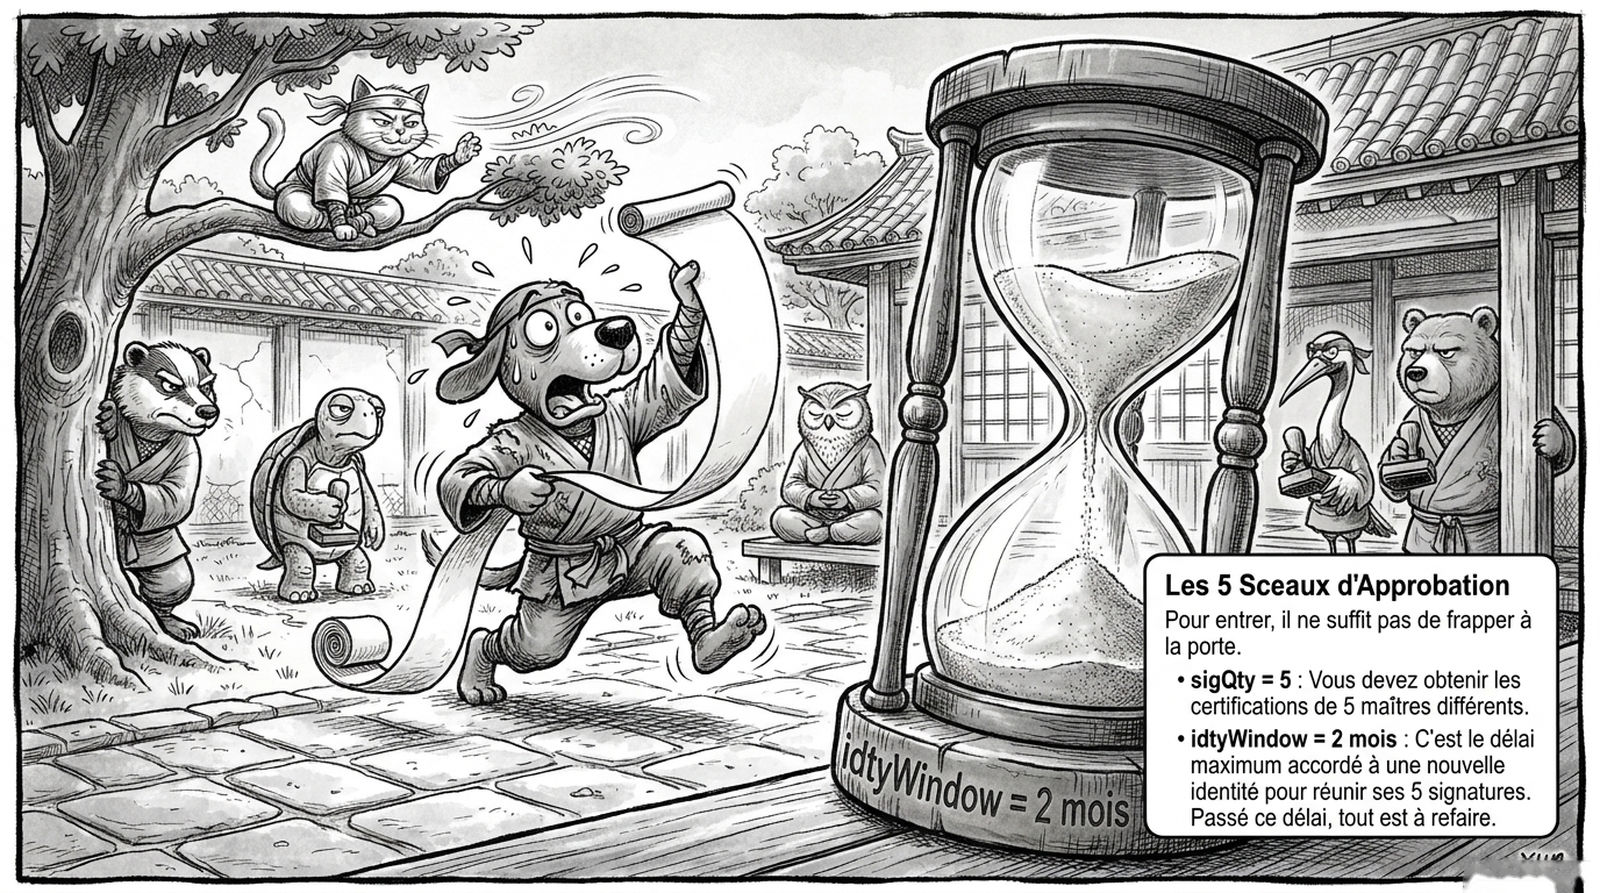
La porte ne s’ouvre pas avec une signature, mais avec cinq :
sigQty = 5: l’identité a besoin des certifications de 5 membres différents pour être acceptée dans la toile de confiance.idtyWindow = 2 mois: le délai maximum dont dispose une identité nouvelle pour réunir ces cinq signatures. Passé ce délai, les signatures sont annulées et tout est à refaire.
Les cinq sceaux ne se réunissent pas en une soirée, pour une raison pratique : chaque certification passe par le pool du nœud et n’entre dans la chaîne que lorsque la toile entière l’accepte. C’est pourquoi les délais ont été pensés longs : deux mois, c’est le temps pour les certificateurs de se coordonner, de se voir et de poser les questions gênantes.
Un détail qui n’est pas mineur : le pseudonyme se choisit une seule fois et ne change jamais. Entre 3 et 42 caractères, alphanumériques, tiret et tiret bas. La seule façon de le changer est de révoquer l’identité et de repartir de zéro : mal choisi, il reste écrit dans la chaîne pour toujours.
Le grand saut antisybil : la règle de distance
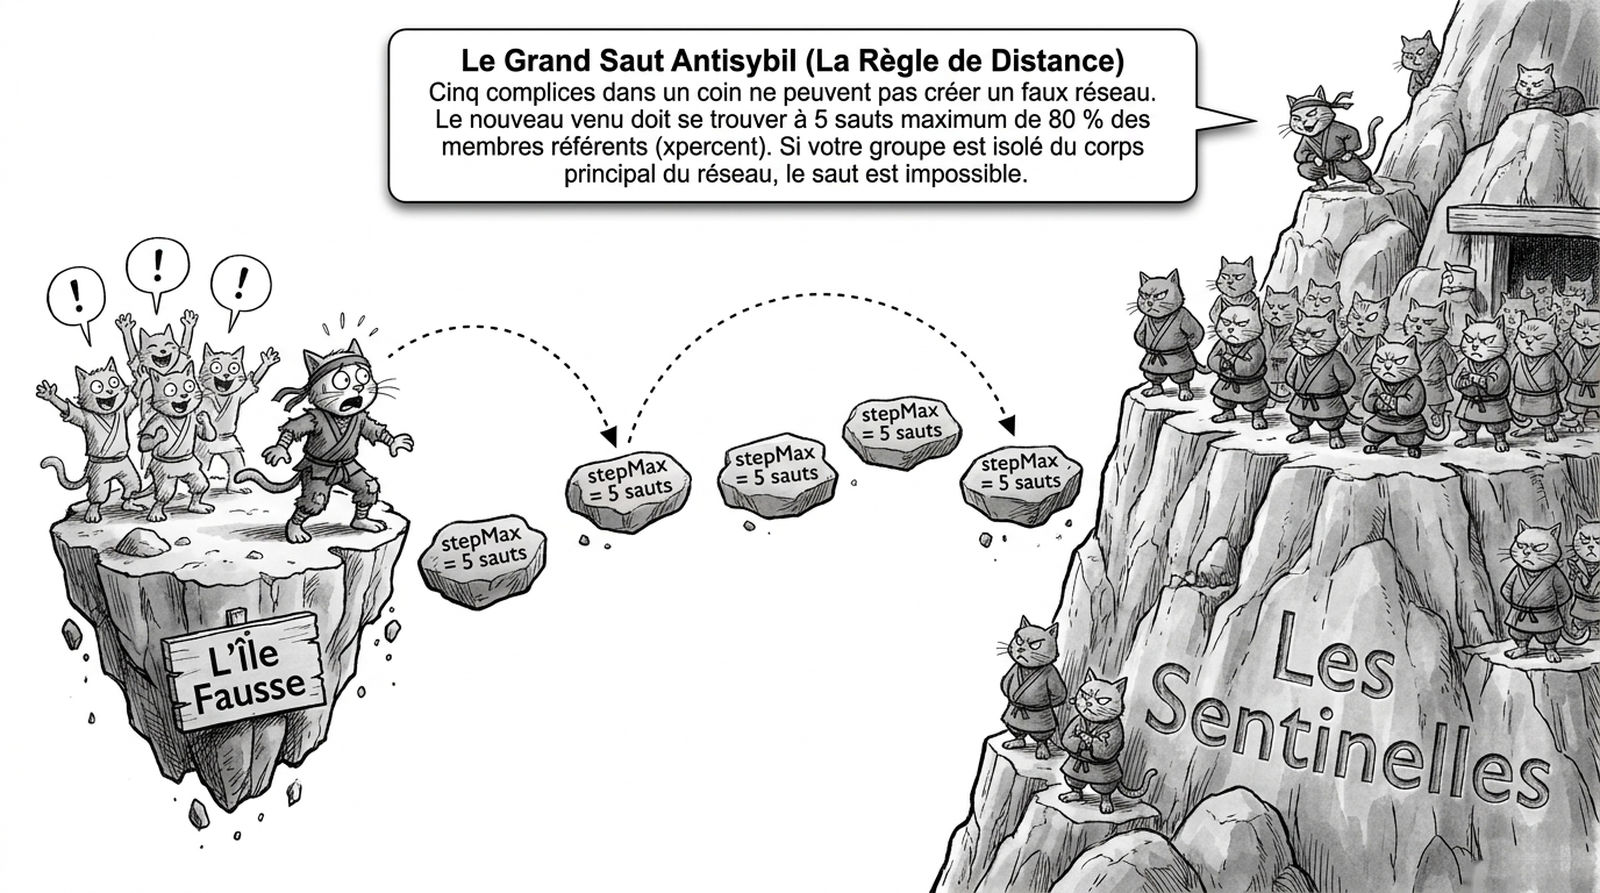
C’est le cœur du dispositif, et ce qui fait de la toile un seul réseau plutôt qu’une collection de petits groupes d’amis :
stepMax = 5: le nouveau membre doit se trouver à 5 sauts ou moins de 80 % des membres référents.xPercent = 80 %: ces 80 % sont la part de référents qui doit être joignable.- Membre référent (ou « sentinelle ») : le membre dont le degré total —certifications émises et reçues— est supérieur ou égal à
ceil(N^(1/stepMax)), c’est-à-direceil(N^(1/5)), avec N le nombre total de membres.
Autrement dit : cinq complices dans un coin ne peuvent pas créer un faux réseau. Si votre groupe est isolé du corps principal de la toile, le saut est impossible. Une région Sybil ne peut grandir que dans la limite de sa distance aux référents légitimes, et comme stepMax est petit, cette région a un plafond. C’est pourquoi, dans le bloc genèse, les membres référents ont été placés à au moins quatre sauts les uns des autres : pour obliger l’attaquant à parcourir un long chemin avant de s’approcher.
xPercent évite aussi l’inverse : qu’une minorité de référents se bloque mutuellement et gèle l’entrée de nouvelles personnes. Un verrou qui sert à attaquer ne sert pas à protéger.
Duniter v2 ajoute une arête nouvelle : si l’évaluation de distance est falsifiée, un slash part vers la trésorerie du réseau. Ce n’est plus seulement « tu ne passes pas » : ça coûte.
L’art de la rigueur : rythme et stock
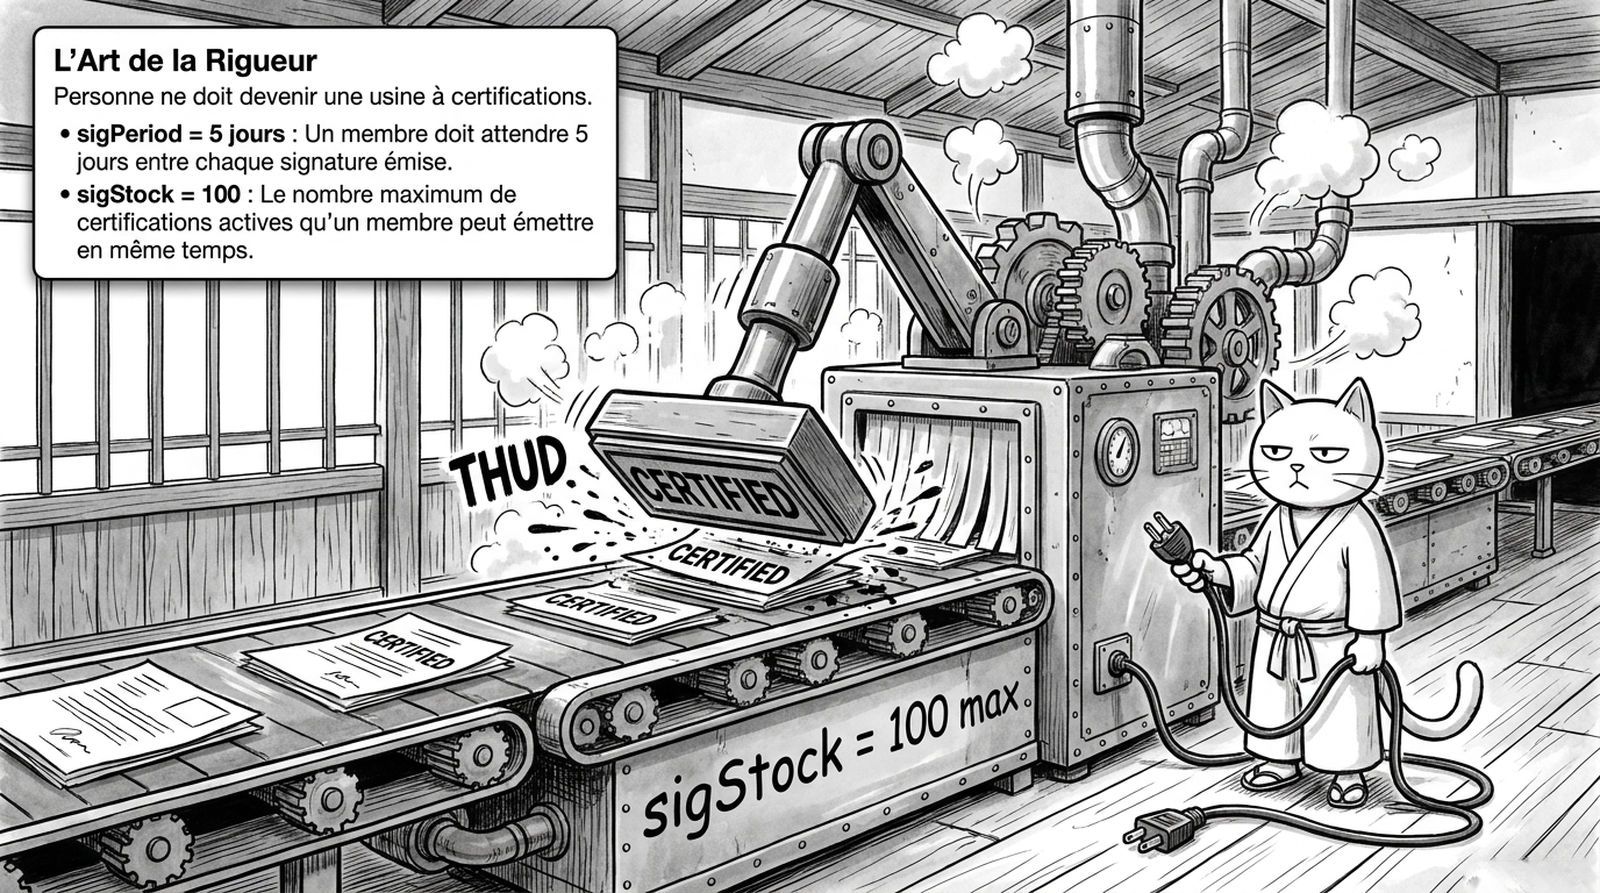
Une toile de confiance s’attaque aussi par épuisement : quelqu’un qui signe tout ce qu’on lui présente transforme le système en paperasse. Deux paramètres l’empêchent :
sigPeriod = 5 jours: entre deux certifications émises, un membre doit attendre cinq jours. Impossible de certifier en série.sigStock = 100: au maximum 100 certifications actives émises en même temps. Au plafond, il faut attendre qu’une certification expire pour en signer une autre.sigWindow = 2 mois: une certification émise attend dans le pool deux mois au maximum ; si elle n’entre pas dans la chaîne entre-temps, elle est annulée et le quota est rendu.
La logique de fond : le temps est le filtre. Une attaque Sybil rapide se remarque ; une attaque lente se heurte à la distance. Les cinq jours ont aussi une raison humaine : certifier suppose lire la licence, se rencontrer, discuter. Cinq jours couvrent le week-end, et certifier cesse d’être un clic.
La confiance n’est pas éternelle
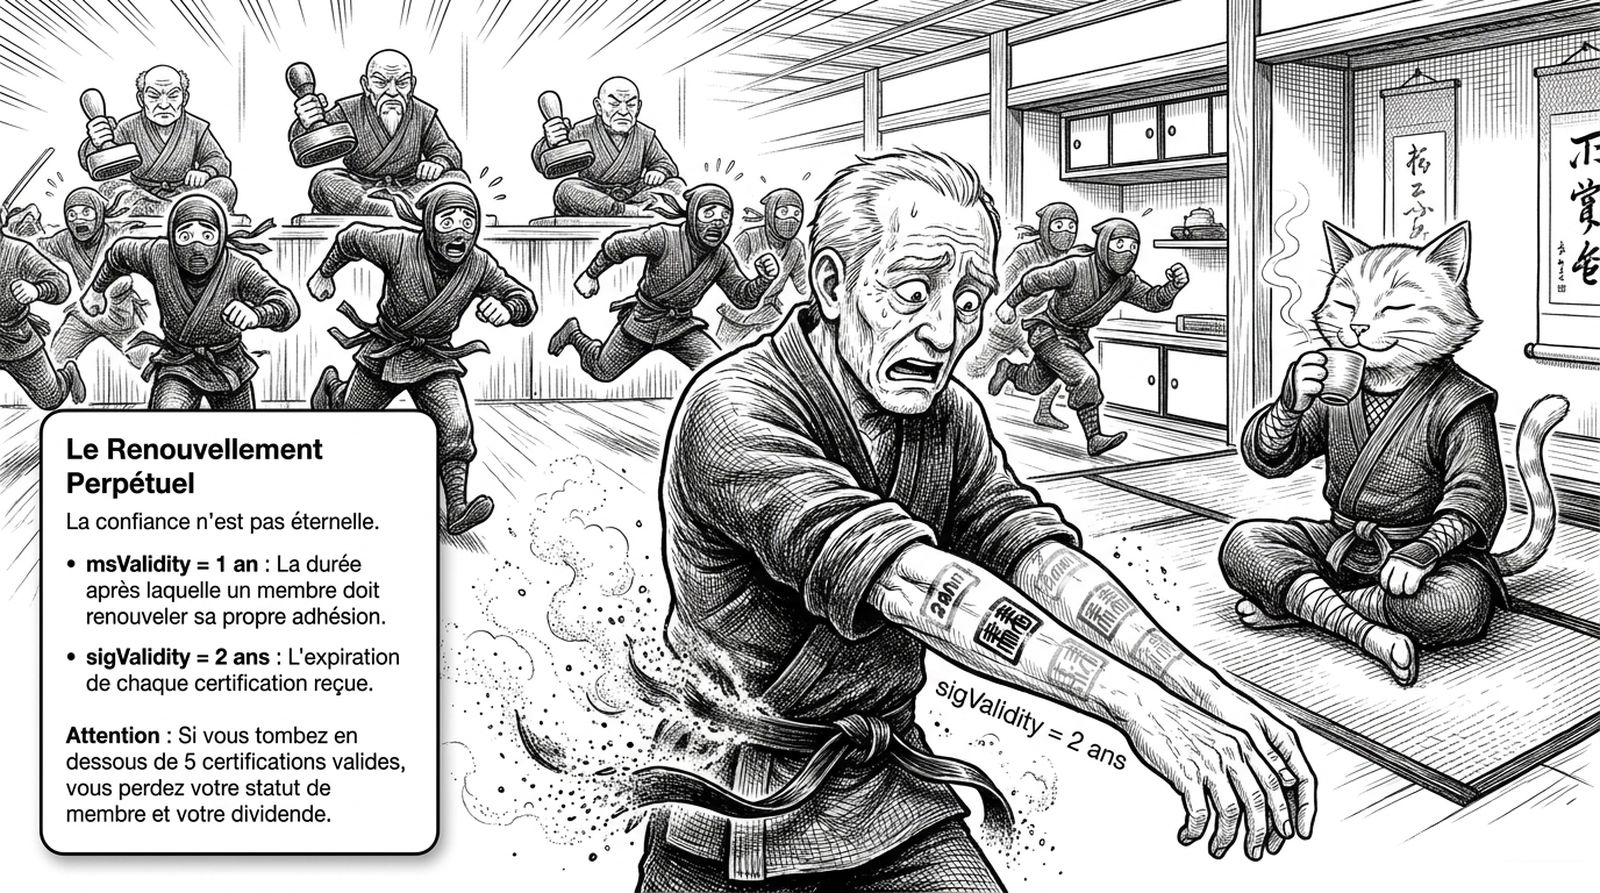
C’est ici que Ğ1 se distingue de tout système d’identité que nous connaissions. L’adhésion n’est pas un titre à vie :
msValidity = 1 an: l’adhésion expire au bout d’un an et doit être renouvelée avec sa propre clé.sigValidity = 2 ans: chaque certification reçue expire deux ans après avoir été émise.- Si vous passez sous les 5 certifications valides, vous perdez le statut de membre et le Dividende. Et si vous avez cessé de renouveler, vous disposez d’un an de grâce pour revenir ; ensuite, l’identité est révoquée automatiquement.
La raison est double et assez crue : personne ne devrait continuer à percevoir un Dividende après sa mort, et un compte devenu hostile doit pouvoir sortir de la toile à un moment donné. Renouveler, c’est un bouton dans l’application ; l’important est que la toile n’accumule pas de fantômes : elle se nettoie toute seule.
L’origine et la chute
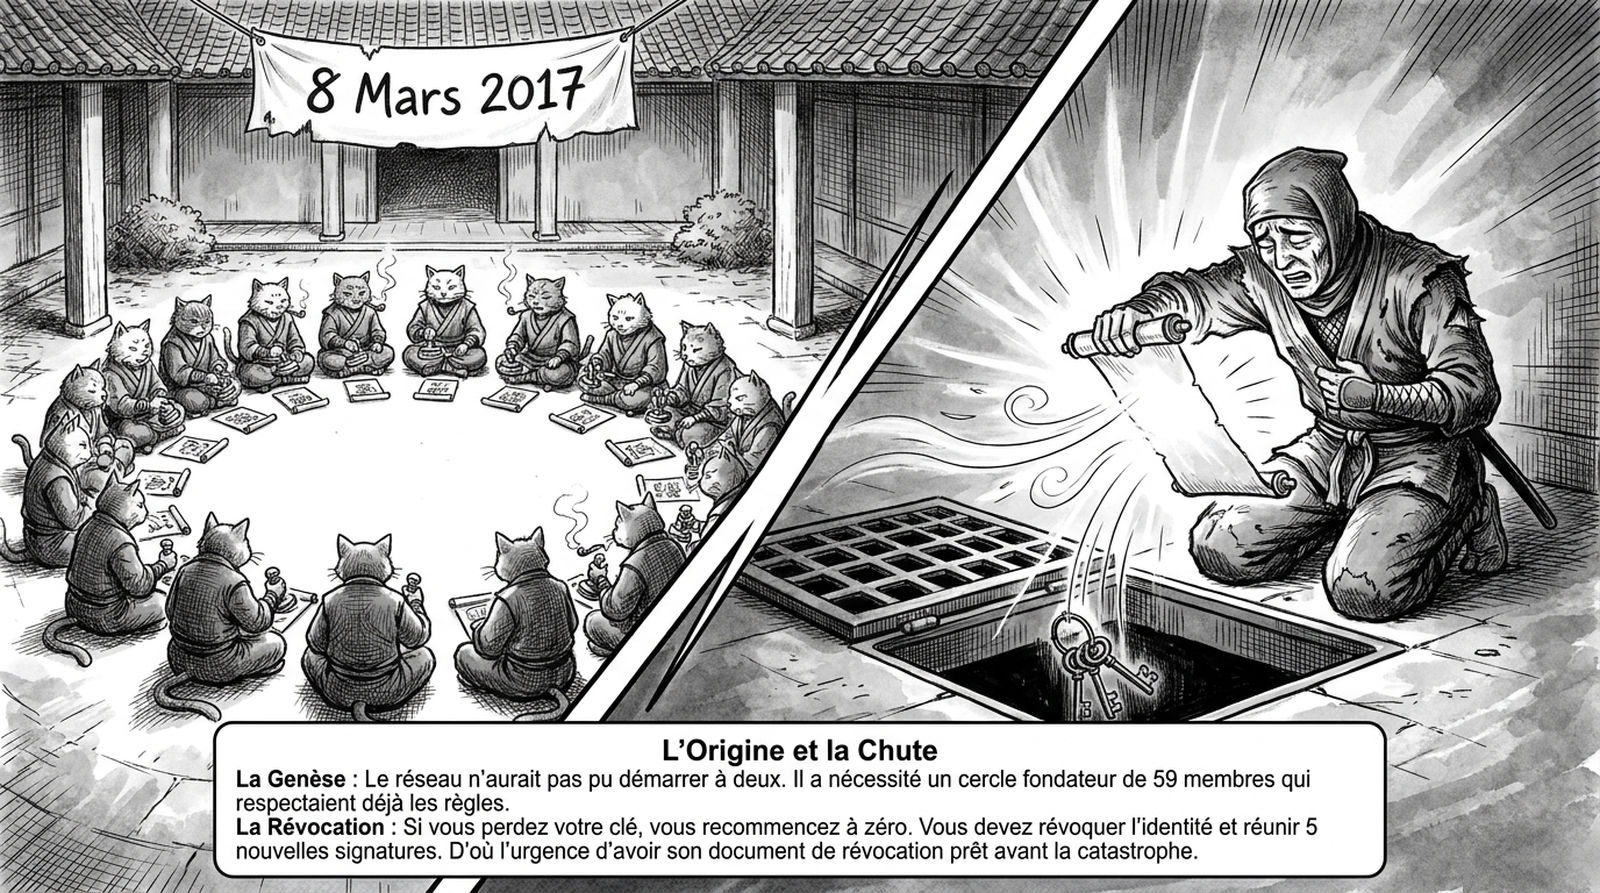
La toile n’a pas pu démarrer à deux. Le 8 mars 2017, à 16 h 32 (UTC+1), Ğ1 a démarré avec 59 membres fondateurs et 551 certifications qui les reliaient, 590 Ğ1 produits lors du premier Dividende Universel et six membres calculant des blocs. Dans le bloc genèse, seules deux règles ont pu s’appliquer (certifications minimales et stock de certifications) : la distance n’existe pas tant que le graphe n’existe pas.
Et la chute : perdez votre clé et vous repartez de zéro. Il faut révoquer l’identité —un acte signé, pas un ticket au support— et réunir cinq nouvelles signatures. D’où l’urgence d’avoir le document de révocation prêt avant la catastrophe, pas après.
Le système a connu sa propre fin d’époque : le 7 mars 2026 a été créé le dernier bloc de Duniter v1 (bloc 913 638) et toutes les données ont été transférées dans le bloc zéro de Duniter v2, une réécriture complète en Rust sur le SDK Polkadot. Depuis le 8 mars 2026, c’est la v2 qui produit le Dividende Universel. La migration a apporté un indexeur fin (duniter-squid) et des fonctions activées progressivement : transferts programmés, comptes gardiens, comptes de groupe et gouvernance on-chain.
Les chiffres en direct, relevés sur l’indexeur du réseau le 25 septembre 2026 :
- 5 827 membres actifs.
- 18 564 identités créées depuis 2017 (y compris les expirées et les révoquées).
Dix paramètres, une seule idée
| Paramètre | Valeur dans Ğ1 | À quoi ça sert |
|---|---|---|
sigQty | 5 | Certifications distinctes nécessaires pour devenir membre |
idtyWindow | 2 mois | Délai d’une identité nouvelle pour réunir ses 5 signatures |
stepMax | 5 sauts | Distance maximale aux membres référents |
xPercent | 80 % | Part des référents qui doit être à cette distance |
sigPeriod | 5 jours | Attente obligatoire entre deux certifications émises |
sigStock | 100 | Certifications actives maximales par membre |
sigWindow | 2 mois | Durée de vie d’une certification dans le pool avant annulation |
sigValidity | 2 ans | Expiration de chaque certification reçue |
msValidity | 1 an | Expiration de l’adhésion elle-même |
dt | 86 400 s | Intervalle de création du Dividende Universel (1 jour) |
Une seule idée : le temps, la distance et la mémoire des autres humains sont le mécanisme de vérification. Rien d’autre.
Ce que ce mécanisme fait, et ce qu’il ne fait pas
L’honnêteté s’impose, car le design de Ğ1 est explicite là-dessus : la toile dissuade, elle n’empêche pas. La documentation de Duniter dit que les micro-attaques de petits groupes ne sont pas son problème, et que le rôle de la toile est de garantir une monnaie fonctionnelle, pas de jouer les polices d’identité. Le reste —croiser les informations entre certificateurs, signaler celui qui certifie une personne qu’il ne connaît pas, faire sortir un membre hostile— est le travail de la communauté, et la licence le demande par écrit.
Le coût du modèle est aussi son filtre : cinq personnes qui ont vu votre visage, deux mois de patience et un rappel chaque année. Après neuf ans, cela donne 5 827 membres. L’État résout la même question avec un papier ; certains projets crypto, avec un iris. Ğ1 la résout avec cinq humains qui répondent de vous — et qui doivent pouvoir vous retrouver quand quelque chose tourne mal.
Notre proposition : le dojo évolue
Ğ1 a déjà montré le chemin. Pour notre système, nous conservons l’essence de sa toile de confiance, mais nous rendons les règles anti-collusion obligatoires dès la première étape :
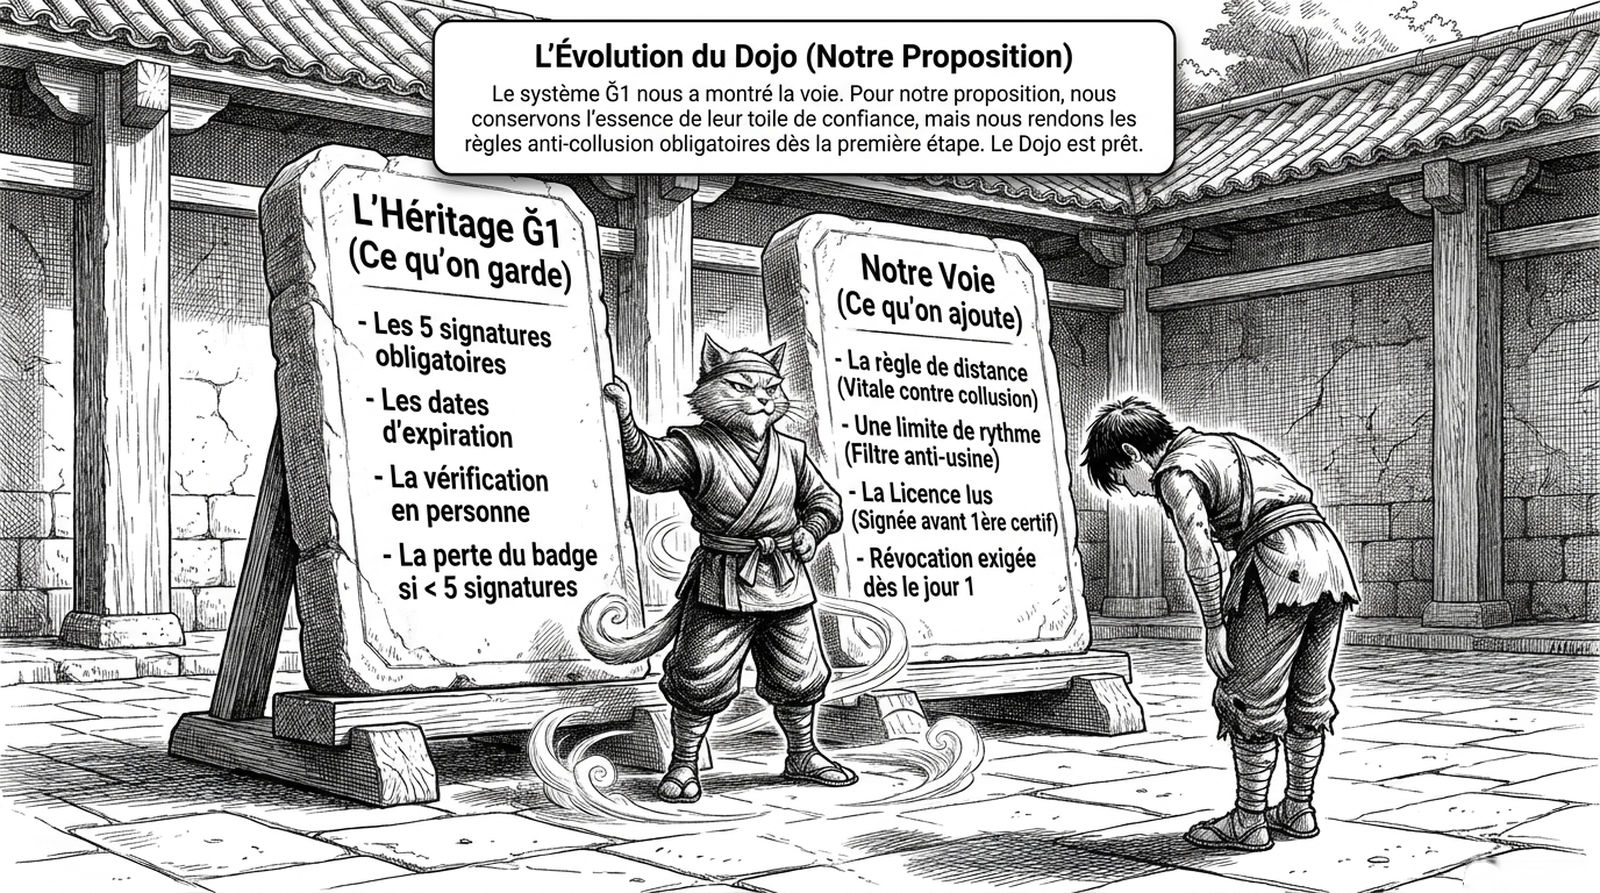
Ce qu’on garde de Ğ1
- Les 5 signatures obligatoires.
- Les dates d’expiration (adhésion et certifications).
- La vérification en personne.
- La perte du badge si vous passez sous 5 signatures.
Ce qu’on ajoute
- La règle de distance, vitale contre la collusion, dès le premier jour.
- Une limite de rythme (filtre anti-usure) : le rythme des signatures fait partie du design, ce n’est pas une option.
- La licence Ius, signée avant la première certification.
- La révocation exigée dès le premier jour : le document prêt avant d’en avoir besoin.
La différence est un ordre : dans Ğ1, les règles anti-collusion s’appliquent quand le graphe existe déjà ; dans notre proposition, elles sont une condition d’entrée. Le dojo est prêt.
Sources vérifiées
- Duniter — Deep-dive into the Web of Trust (les huit règles et onze paramètres de la toile, avec les valeurs de Ğ1) : https://duniter.org/wiki/web-of-trust/deep-dive-wot/
- Duniter — Licence Ğ1 v0.2.9 (texte de la licence, engagements du certificateur et règles brèves de la toile) : https://duniter.org/wiki/g1/license-txt/
- Duniter — Become member (parcours v2 : licence, première certification, pseudonyme, 5 certifications, règle de distance, renouvellement et auto-révocation) : https://duniter.org/wiki/g1v2/become-member/
- Duniter — Duniter v2 is live (7 mars 2026 ; dernier bloc v1 913 638 ; réécriture en Rust sur le SDK Polkadot) : https://duniter.org/blog/duniter-v2/
- Duniter — Ğ1 : c’est parti ! (8 mars 2017 : 59 membres initiaux, 551 certifications, 590 Ğ1 du premier DU) : https://duniter.fr/blog/g1-go/
- Indexeur du réseau Ğ1 (duniter-squid), interrogé le 25/09/2026 : 5 827 membres actifs et 18 564 identités créées — https://squid.g1.brussels.ovh/v1/graphql
- Stéphane Laborde — Théorie Relative de la Monnaie (la TRM que Ğ1 met en œuvre) : https://en.trm.creationmonetaire.info
- Planches : The Ğ1 Dojo, neuf planches en français, incluses en PDF téléchargeable dans cet article. Ce texte les traduit et les commente règle par règle.