25 de septiembre de 2026
Ğ1 y su tela de confianza
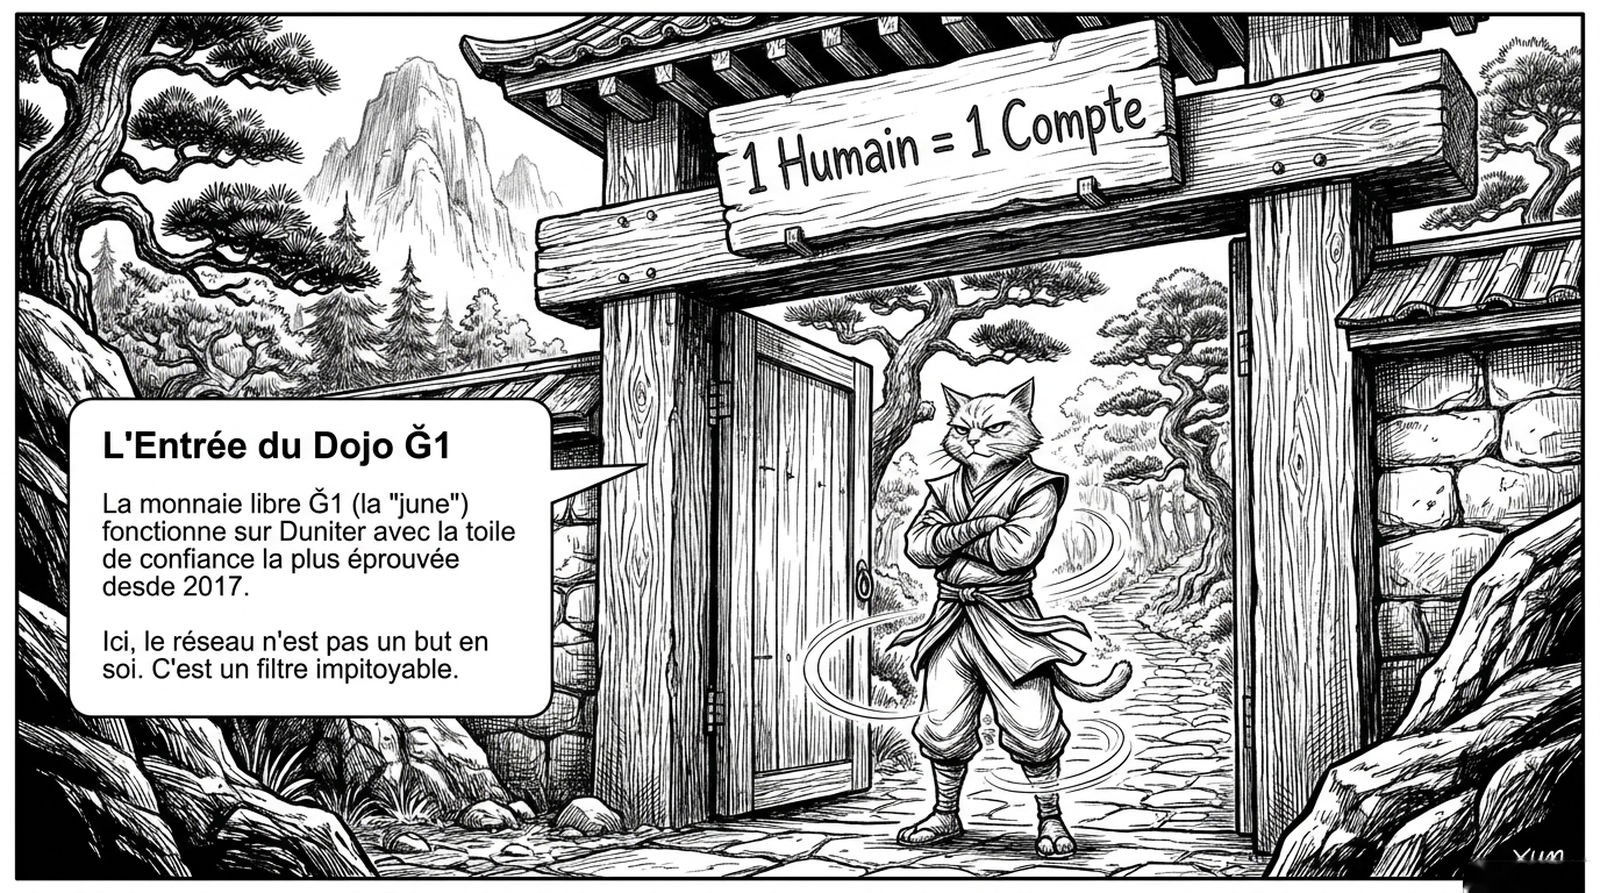
Ğ1 —la monnaie libre francesa, la “june”— paga un Dividendo Universal por persona por día. No hay banco central, no hay monedas nuevas por capital, y no hay forma de emitir de más: la única puerta de entrada al dinero es ser una persona distinta de las demás.
Ese es el problema entero. Un sistema así necesita resolver, sin Estado y sin empresas de identidad, la pregunta más vieja de todas las reputaciones descentralizadas: ¿cómo sabés que detrás de una clave hay un humano, y que hay uno solo?
Ğ1 no la resuelve con documentos, ni con selfies, ni con iris escaneados. La resuelve con una tela de confianza (toile de confiance): un grafo dirigido donde los vértices son personas y las aristas son certificaciones firmadas. Y la resuelve con un detalle que casi ningún otro sistema se anima a copiar: la confianza vence y hay que renovarla.
Este es el recorrido por ese mecanismo, viñeta por viñeta, con los parámetros reales que están en el bloque génesis.
1 humano = 1 cuenta no es un eslogan: es contabilidad
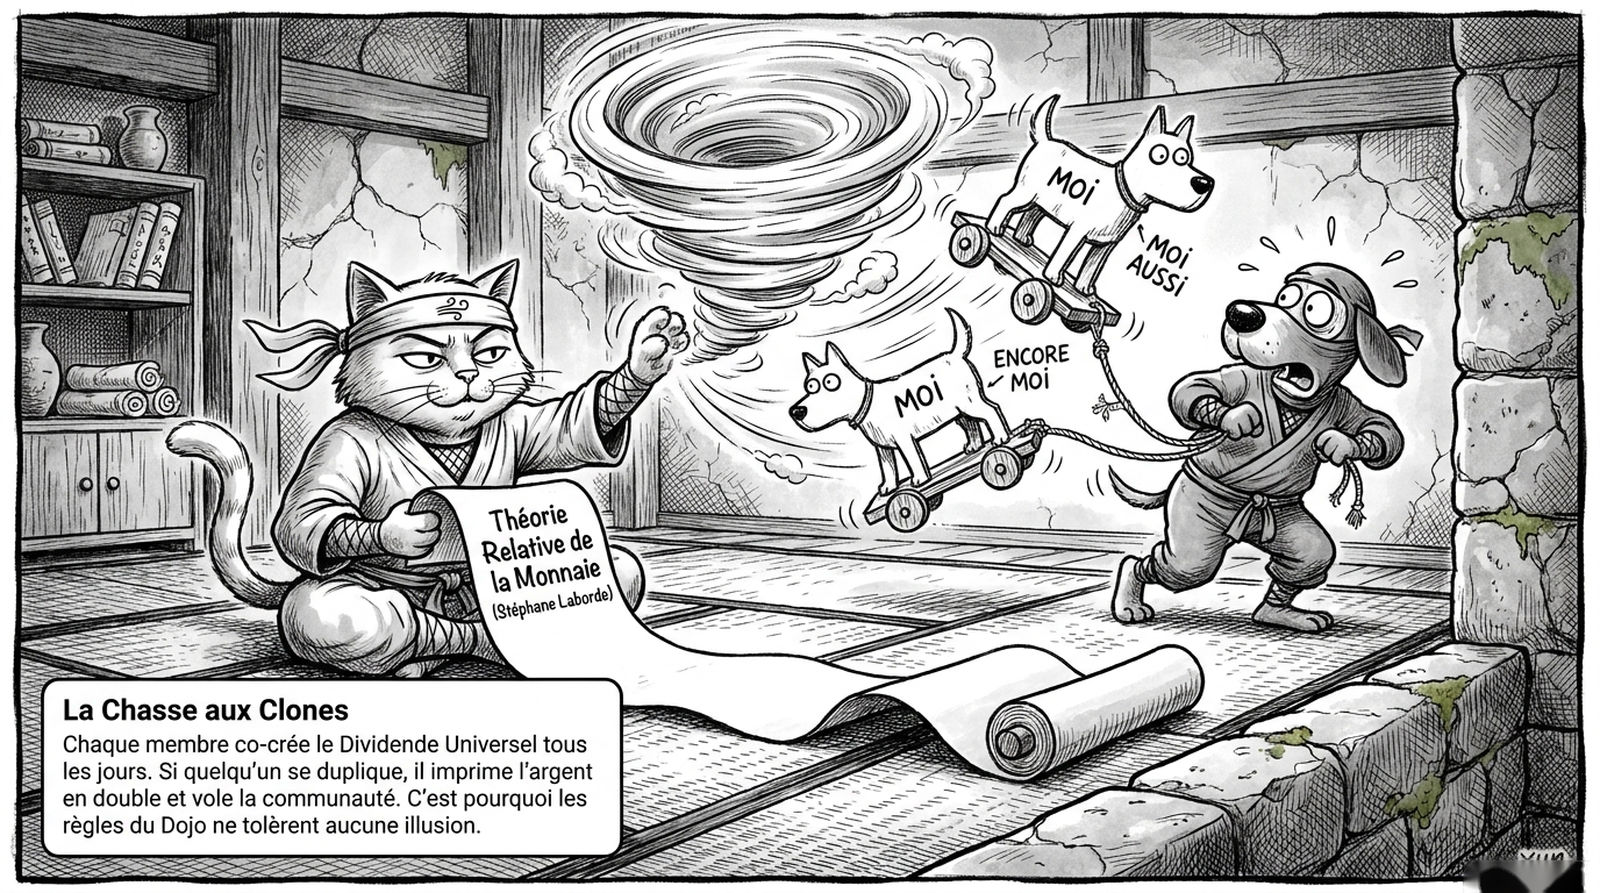
En Ğ1 cada miembro co-crea el Dividendo Universal todos los días: el mismo monto para todos, todos los días. Si alguien se duplica, imprime dinero dos veces y se lo roba a la comunidad. No es una falta administrativa: es una falla monetaria.
Por eso el objetivo de la tela de confianza no es “premiar la buena conducta”, es hacer que duplicarse no rinda. La documentación de Duniter es explícita: la meta no es el fraude imposible sino el fraude inútil, y cuatro objetivos concretos la ordenan:
- Que certificar sea un proceso lo suficientemente lento como para que todos ejerciten el cuidado.
- Que el fraude sea tan incómodo que no valga la pena.
- Que un ataque Sybil tenga impacto monetario despreciable.
- Que el crecimiento de una “región falsa” sea lento, para que la comunidad tenga tiempo de reaccionar y aislarla.
La puerta: la licencia antes de la firma
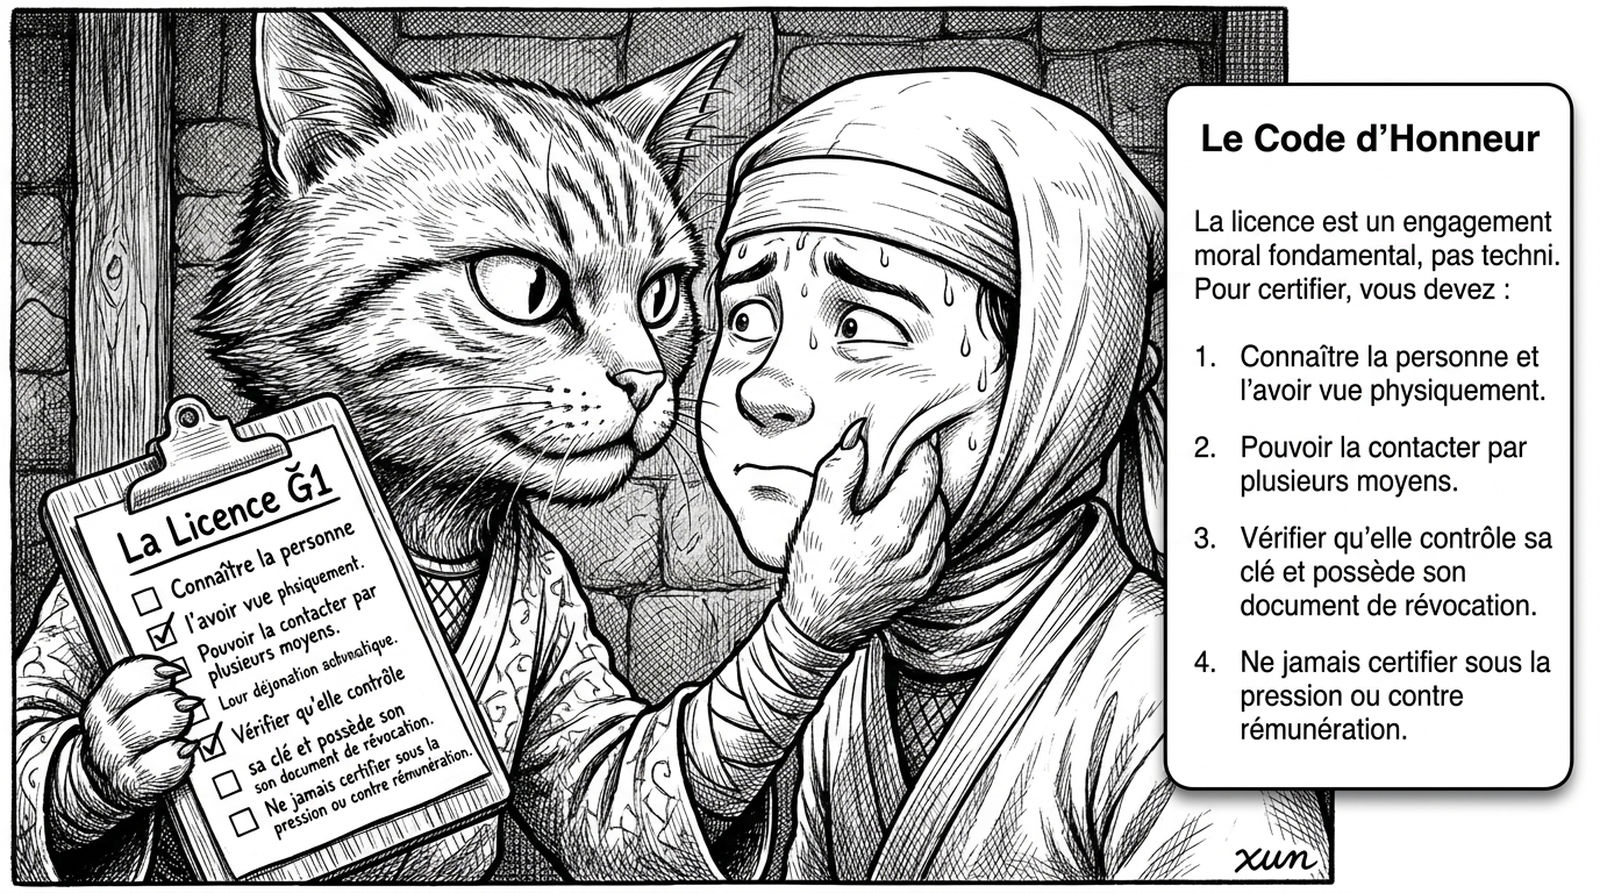
Antes de cualquier certificación, el certificante tiene que transmitir la licencia Ğ1 y asegurarse de que la otra persona la estudió, la entendió y la aceptó. La licencia (versión 0.2.9) no es un contrato legal: es un compromiso moral, y enumera lo que hay que verificar antes de firmar:
- Conocer a la persona lo suficiente — no un conocido, alguien a quien puedas contactar por varios medios y con quien tengas otros contactos en común.
- Chequear personalmente con ella que la clave pública es correcta.
- Comprobar que generó su documento de revocación (con la cuenta, la clave y el documento listos antes de cualquier catástrofe).
- Verla en persona para verificar su identidad — o, si no, verificar el vínculo persona/clave de forma remota por varios canales distintos (redes, foro, mail, videollamada, teléfono con voz). Hackear una casilla es fácil; hackear cuatro canales y además imitar cara y voz, ya no.
La licencia incluso advierte lo que ningún sistema de identidad admite: si no conocés a ninguno de los otros certificantes de esa persona, eso es una señal fuerte de que no la conocés bien, y certificar en ese contexto dispara una alerta a toda la comunidad. Y una recomendación que suena a regla de convivencia: nunca certificar solo, siempre con otro miembro al lado.
Los cinco sellos
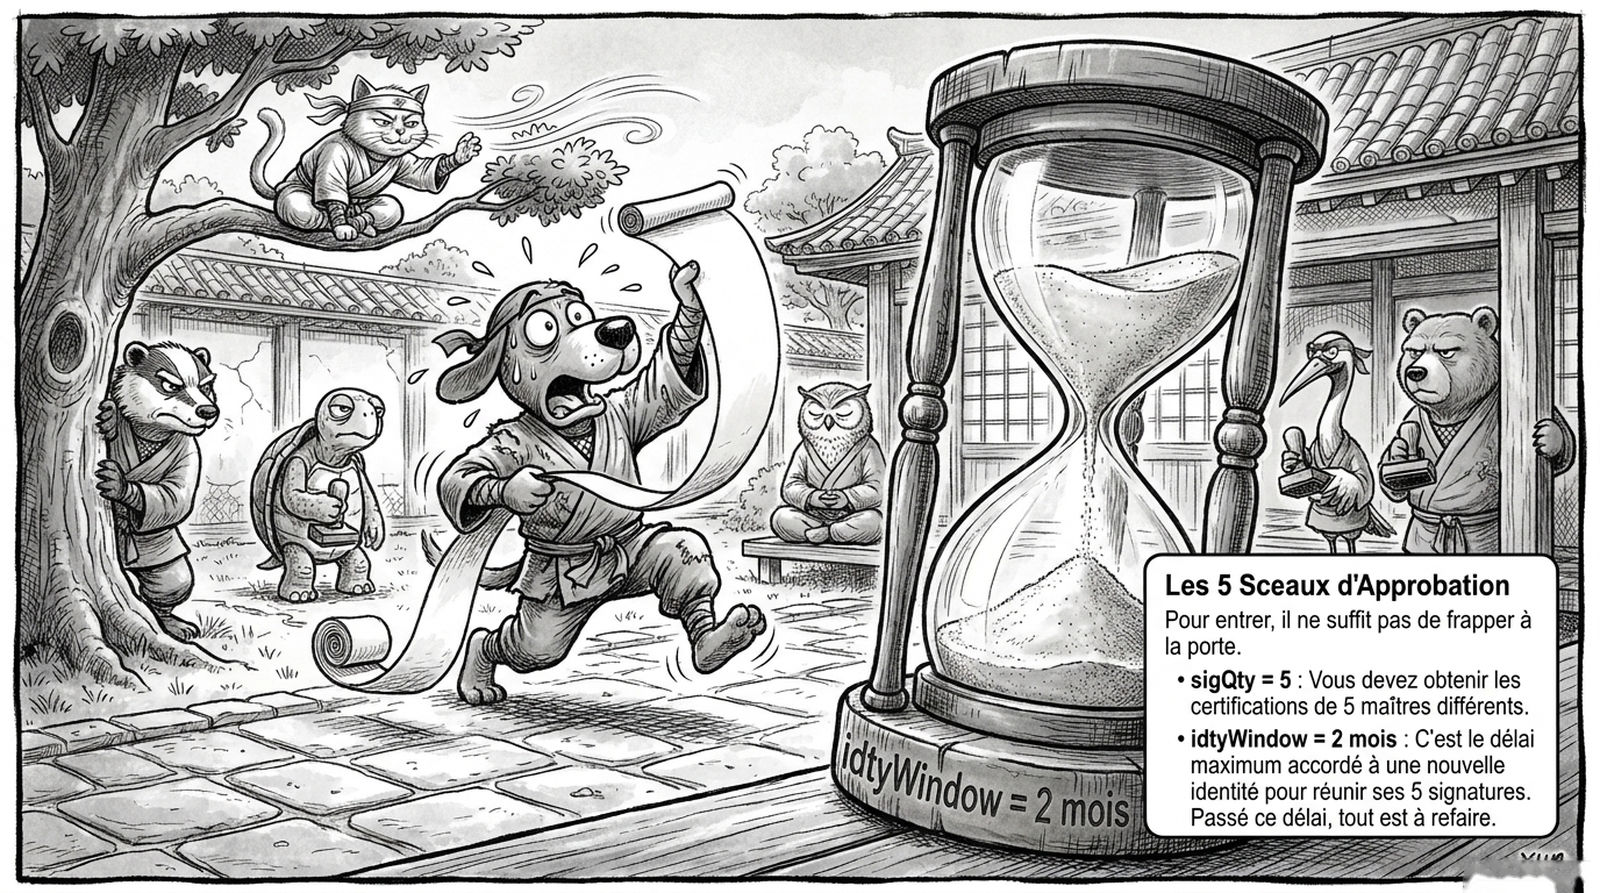
La puerta no se abre con una firma, se abre con cinco:
sigQty = 5: la identidad necesita las certificaciones de 5 miembros distintos para ser aceptada en la tela de confianza.idtyWindow = 2 meses: el plazo máximo que tiene una identidad nueva para juntar esas cinco firmas. Pasado el plazo, las firmas se cancelan y todo se vuelve a empezar.
Los cinco sellos no se consiguen en un rato por una razón práctica: cada certificación pasa por la pool del nodo y solo entra a la cadena cuando la tela entera la acepta. Por eso se diseñaron los plazos largos — dos meses es tiempo para que los certificantes se coordinen, se vean y se hagan las preguntas incómodas.
Un detalle que no es menor: el seudónimo se elige una sola vez y no se cambia nunca. Entre 3 y 42 caracteres, alfanuméricos, guion y guion bajo. La única forma de cambiarlo es revocar la identidad y empezar de cero: si elegís mal, queda escrito en la cadena para siempre.
El salto antisibil: la regla de distancia
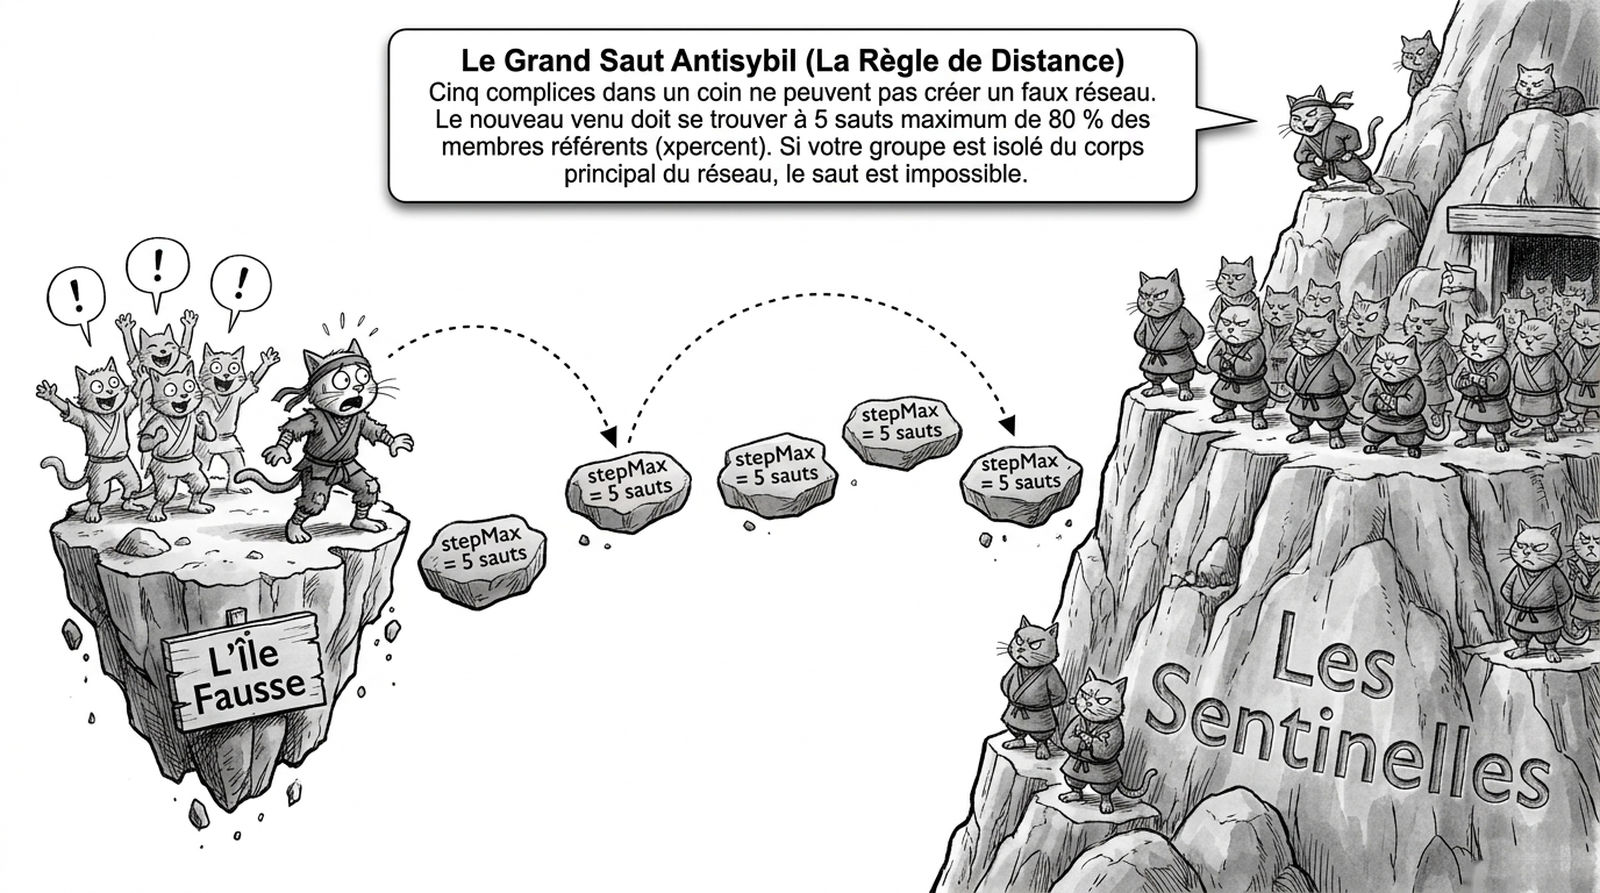
Acá está el corazón del diseño, y el que hace que la tela sea una sola red en lugar de muchos grupitos de amigos:
stepMax = 5: el nuevo miembro tiene que encontrarse a 5 saltos o menos del 80% de los miembros referentes.xPercent = 80%: ese 80% es el porcentaje de referentes que tiene que estar alcanzable.- Miembro referente (o “centinela”): es el miembro cuyo grado total —certificaciones emitidas y recibidas— es mayor o igual a
ceil(N^(1/stepMax)), es decir,ceil(N^(1/5))con N el total de miembros.
Traducido: cinco cómplices en un rincón no pueden crear una red falsa. Si tu grupo está aislado del cuerpo principal de la tela, el salto es imposible. La región Sybil solo puede crecer mientras la distancia a los referentes legítimos se lo permita, y como stepMax es chico, esa región tiene un techo. Por eso en el bloque génesis los miembros referentes se ubicaron a al menos cuatro saltos unos de otros: para que un atacante necesite mucho trecho antes de acercarse.
El xPercent también evita lo contrario: que una minoría de referentes se bloquee entre sí y congele la entrada de gente nueva. Un candado que sirve para atacar no sirve para cuidar.
En Duniter v2 hay una zafadura nueva: si la evaluación de distancia se falsea, hay un slash que va a la tesorería de la red. Ya no es solo un “no pasás”: tiene costo.
El arte del rigor: ritmo y stock
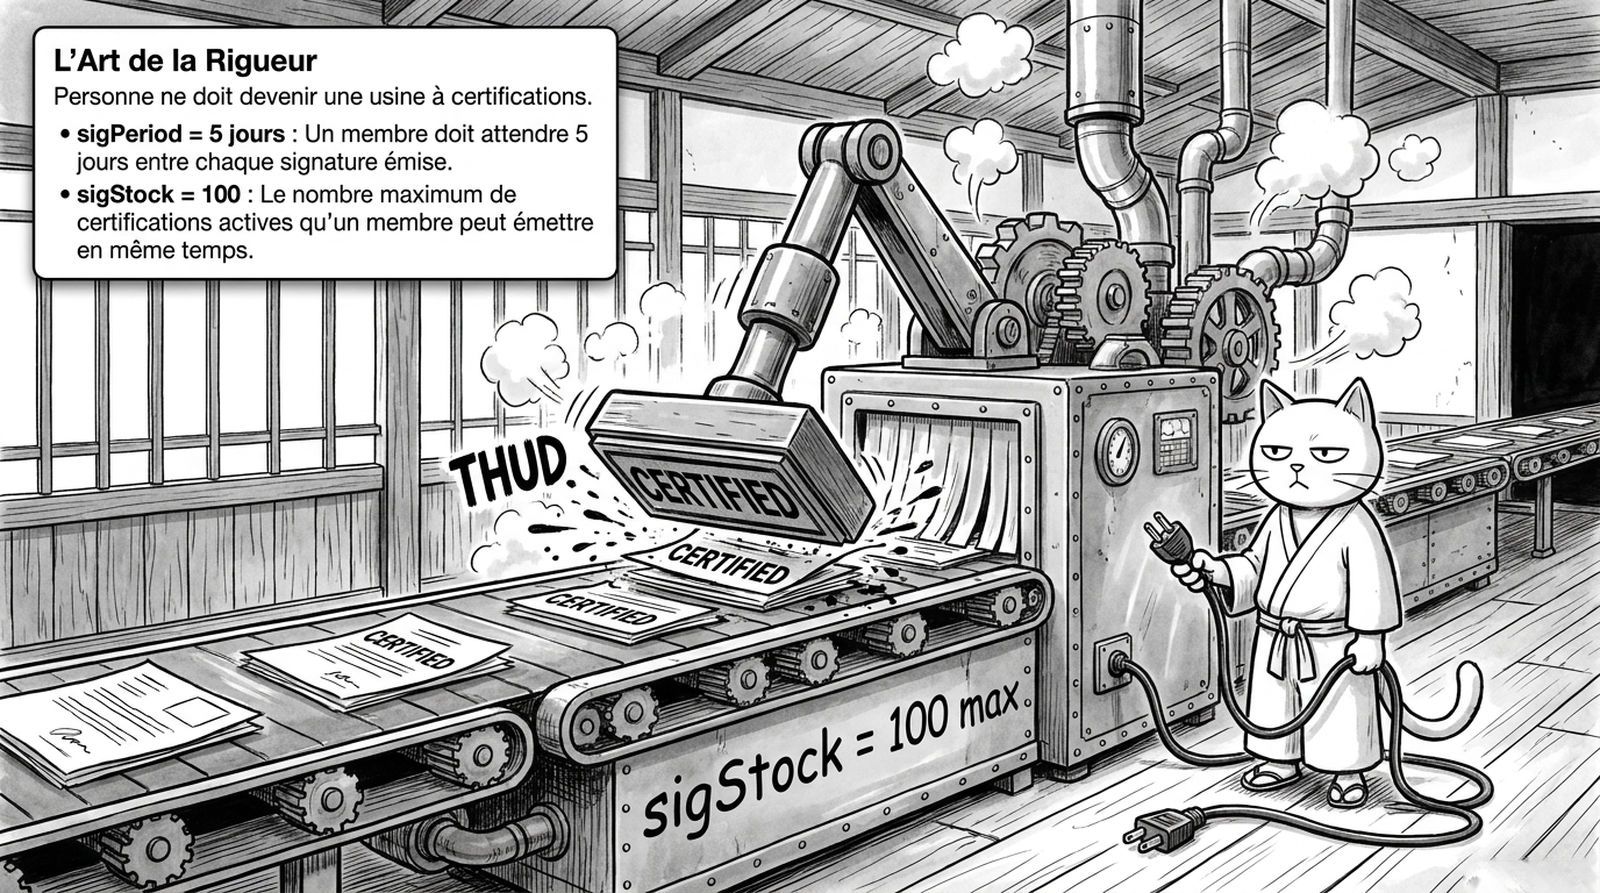
Una tela de confianza también se ataca por cansancio: alguien que firma todo lo que le pongan adelante convierte el sistema en un trámite. Dos parámetros lo impiden:
sigPeriod = 5 días: entre cada certificación emitida, un miembro tiene que esperar cinco días. No se puede certificar en lote.sigStock = 100: como máximo, 100 certificaciones activas emitidas al mismo tiempo. Si llegás al techo, tenés que esperar a que venza alguna para poder firmar otra.sigWindow = 2 meses: una certificación emitida espera en la pool dos meses como máximo; si no entra a la cadena en ese lapso, se cancela y te devuelven el cupo.
La lógica de fondo: el tiempo es el filtro. Un ataque Sybil rápido se detecta; uno lento choca con la distancia. Los cinco días también tienen una razón humana: certificar exige leer la licencia, verse, charlar. Cinco días cubren el fin de semana, y certificar deja de ser un clic.
La confianza no es eterna
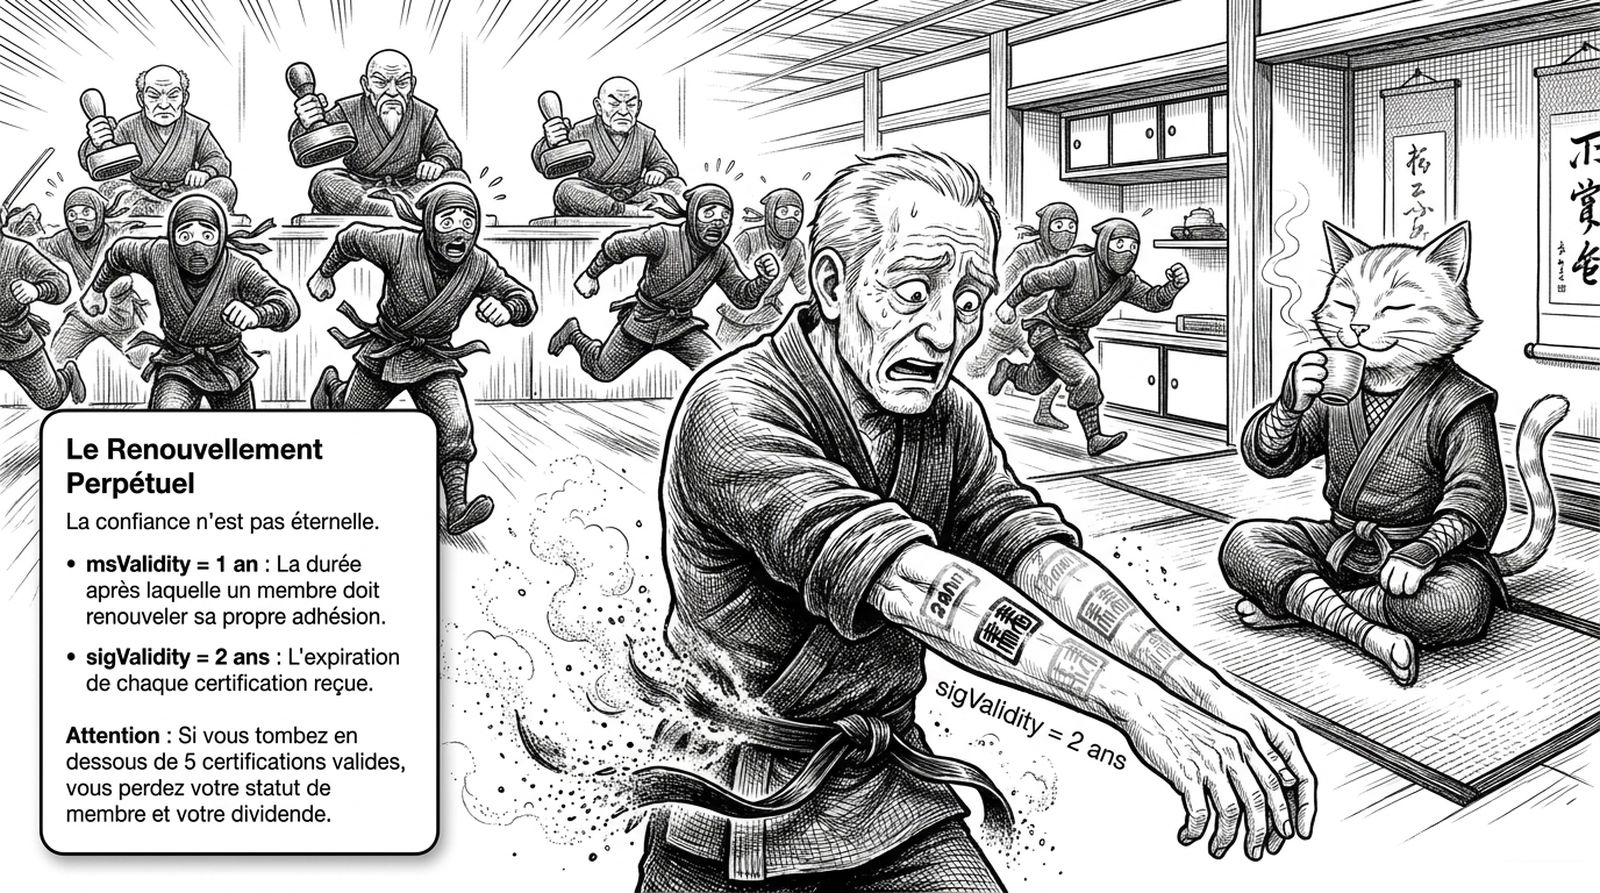
Esta es la parte que Ğ1 hace distinta de cualquier sistema de identidad que conozcamos. La membresía no es un título de por vida:
msValidity = 1 año: la membresía vence al año y hay que renovarla con la clave propia.sigValidity = 2 años: cada certificación recibida vence a los dos años de haber sido emitida.- Si bajás de 5 certificaciones vigentes, perdés el estado de miembro y el Dividendo. Y si dejaste de renovar, tenés un año de gracia para volver; después, la identidad se revoca automáticamente.
La razón es doble y bastante cruda: nadie debería poder seguir cobrando un Dividendo después de morirse, y una cuenta que se vuelve hostil tiene que poder salir de la tela en algún momento. Renovar es un botón en la aplicación; lo importante es que la tela no acumula fantasmas: se limpia sola.
El origen y la caída
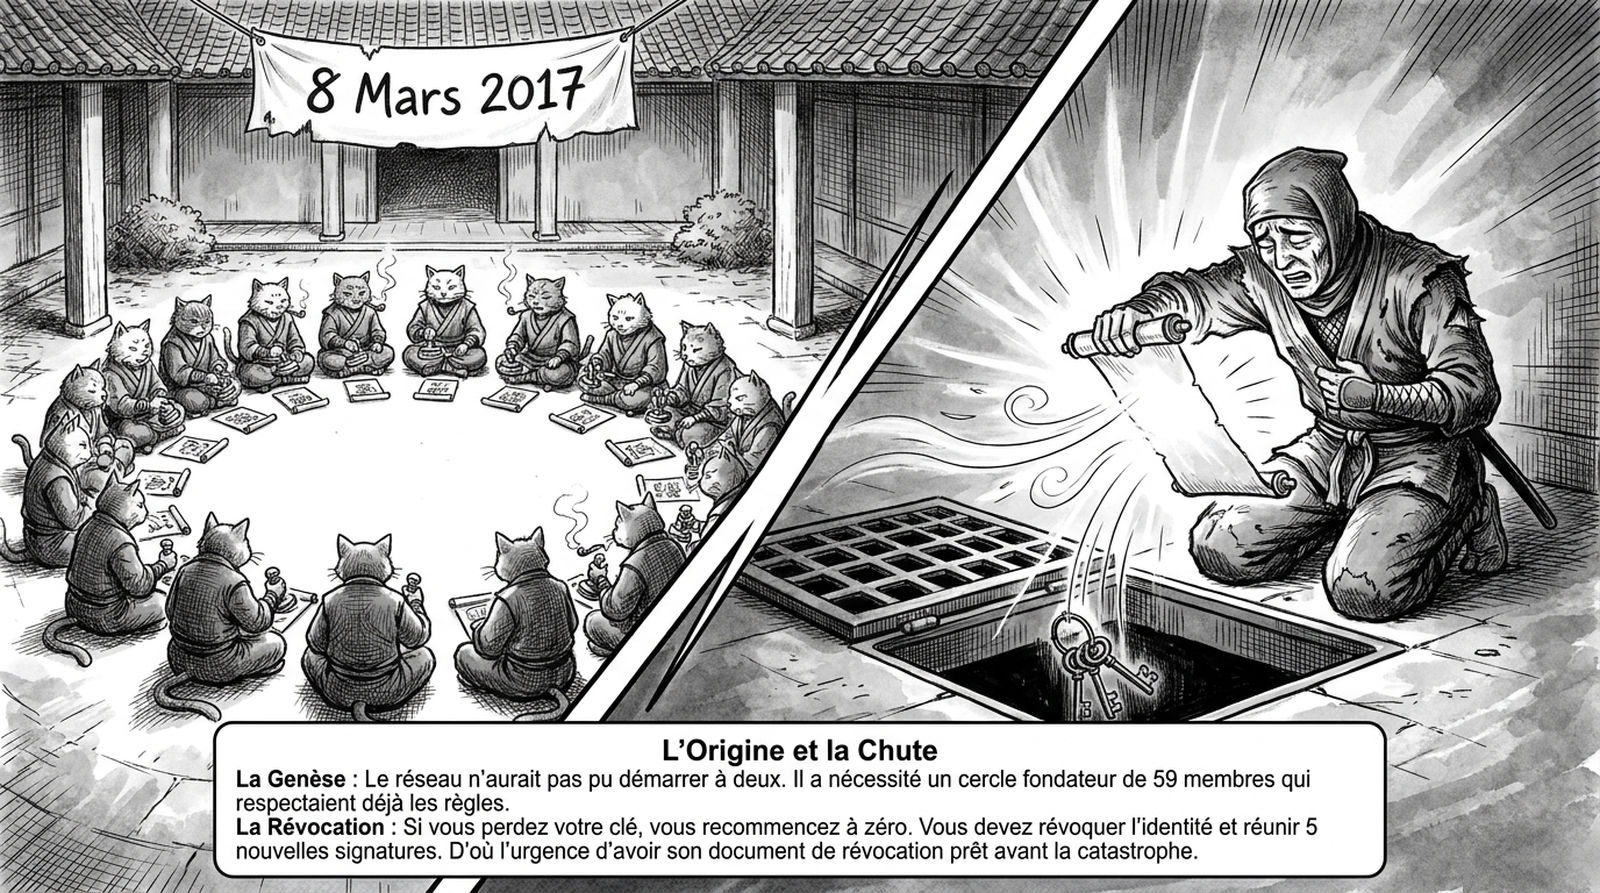
La tela no pudo empezar de a dos. El 8 de marzo de 2017, a las 16:32 (UTC+1), Ğ1 arrancó con 59 miembros fundadores y 551 certificaciones que los unían, 590 Ğ1 producidos en el primer Dividendo Universal y seis miembros calculando bloques. En el bloque génesis solo pudieron aplicarse dos reglas (certificaciones mínimas y stock de certificaciones): la distancia no existe hasta que existe el grafo.
Y la caída: si perdés la clave, empezás de cero. Hay que revocar la identidad —que es un acto firmado, no un botón de soporte técnico— y juntar cinco firmas nuevas. De ahí la urgencia de tener el documento de revocación listo antes de la catástrofe, no después.
El sistema tuvo su propio final de era: el 7 de marzo de 2026 se creó el último bloque de Duniter v1 (bloque 913.638) y todos los datos se transfirieron al bloque cero de Duniter v2, una reescritura completa en Rust sobre el Polkadot SDK. Desde el 8 de marzo de 2026, el Dividendo Universal lo produce v2. Con la migración llegaron un indexador fino (duniter-squid) y funciones que se habilitan de a poco: transferencias programadas, cuentas guardián, cuentas de grupo y gobernanza on-chain.
Los números en vivo, consultados el 25 de septiembre de 2026 en el indexador de la red:
- 5.827 miembros activos.
- 18.564 identidades creadas desde 2017 (incluye las vencidas y revocadas).
Diez parámetros, una sola idea
| Parámetro | Valor en Ğ1 | Para qué |
|---|---|---|
sigQty | 5 | Certificaciones distintas necesarias para ser miembro |
idtyWindow | 2 meses | Plazo de una identidad nueva para juntar sus 5 firmas |
stepMax | 5 saltos | Distancia máxima a los miembros referentes |
xPercent | 80% | Porcentaje de referentes que tienen que estar a esa distancia |
sigPeriod | 5 días | Espera obligatoria entre certificaciones emitidas |
sigStock | 100 | Certificaciones activas máximas por miembro |
sigWindow | 2 meses | Vida de una certificación en la pool antes de cancelarse |
sigValidity | 2 años | Vencimiento de cada certificación recibida |
msValidity | 1 año | Vencimiento de la propia membresía |
dt | 86.400 s | Intervalo de creación del Dividendo Universal (1 día) |
Una idea: el tiempo, la distancia y la memoria de otros humanos son el mecanismo de verificación. Nada más.
Qué hace y qué no hace este mecanismo
Vale la honestidad, porque el diseño de Ğ1 es explícito en esto: la tela desalienta, no impide. La documentación de Duniter dice que los microataques de grupos chicos no son su problema, y que el rol de la tela es garantizar una moneda funcional, no una policía de identidad. Lo demás —cruzar datos entre certificantes, avisar cuando alguien certifica a quien no conoce, sacar a un hostil de la tela— es trabajo de la comunidad, y la licencia lo pide por escrito.
El costo del modelo es también su filtro: cinco personas que te vieron la cara, dos meses de paciencia y un recordatorio anual. Después de nueve años, eso da 5.827 miembros. El Estado resuelve lo mismo con un documento; algunos proyectos cripto, con un iris. Ğ1 lo resuelve con cinco humanos que responden por vos — y que tienen que poder encontrarte cuando algo salga mal.
Nuestra propuesta: el dojo evoluciona
Ğ1 ya mostró el camino. Para nuestro sistema conservamos la esencia de su tela de confianza, pero volvemos las reglas anticolusión obligatorias desde la primera etapa:
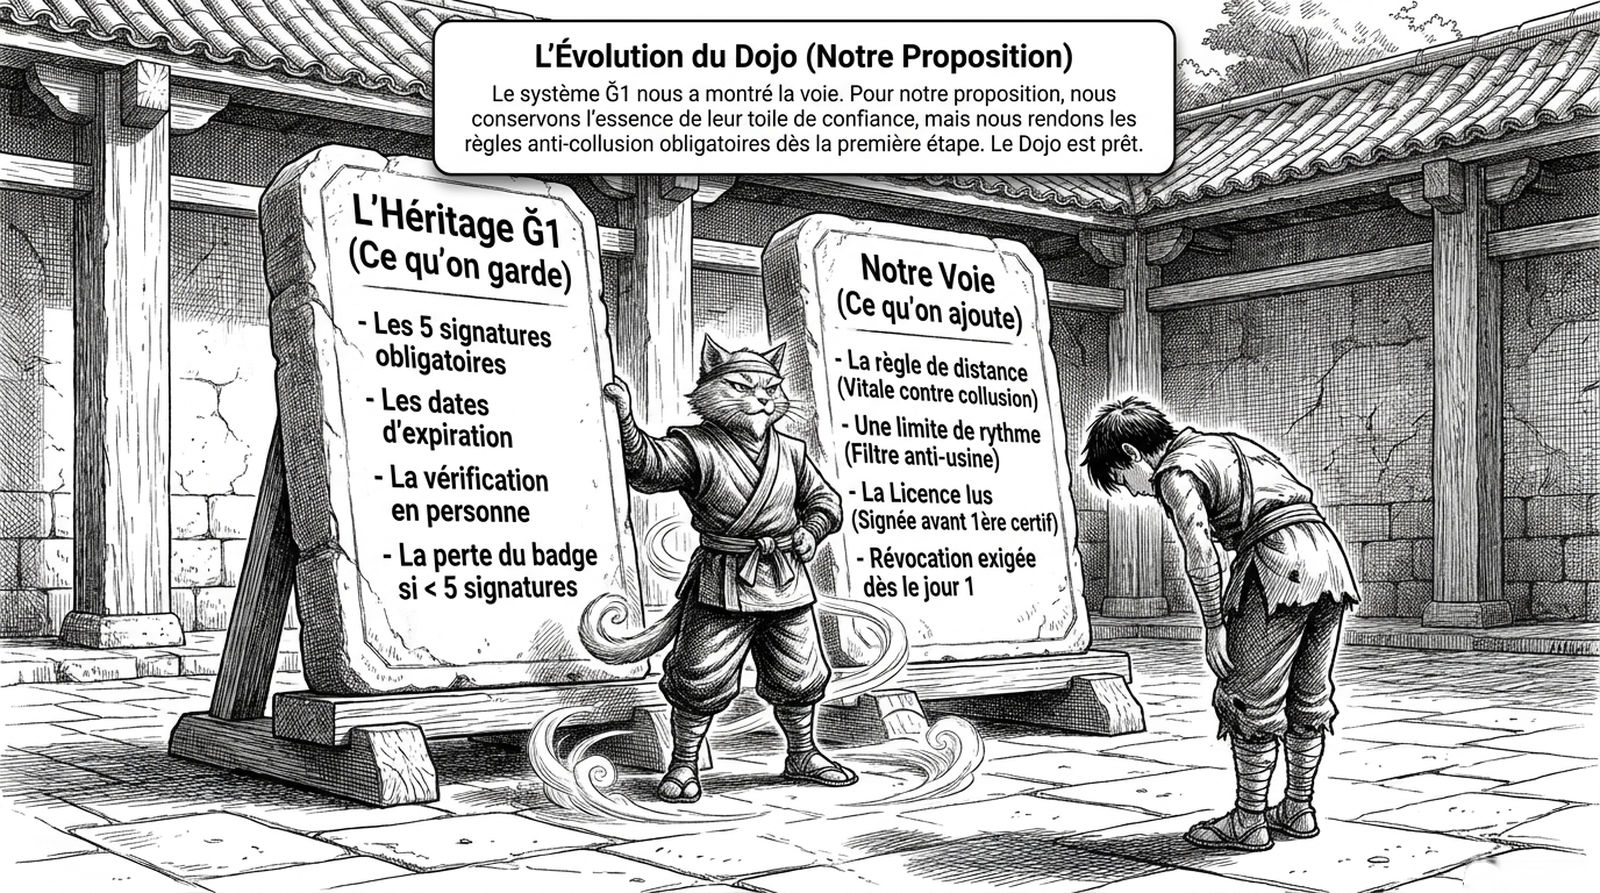
Lo que se conserva de Ğ1
- Las 5 firmas obligatorias.
- Las fechas de vencimiento (membresía y certificaciones).
- La verificación en persona.
- La pérdida del badge si bajás de 5 firmas.
Lo que se agrega
- La regla de distancia, vital contra la colusión, desde el día uno.
- Una limitación de ritmo (filtro antiuso): el ritmo de firmas es parte del diseño, no una opción.
- La licencia Ius, firmada antes de la primera certificación.
- La revocación exigida desde el día uno: el documento listo antes de que haga falta.
La diferencia es de orden: en Ğ1 las reglas anticolusión se aplican cuando el grafo ya existe; en nuestra propuesta son condición de entrada. El dojo está listo.
Fuentes verificadas
- Duniter — Deep-dive into the Web of Trust (las ocho reglas y los once parámetros de la WoT, con los valores de Ğ1): https://duniter.org/wiki/web-of-trust/deep-dive-wot/
- Duniter — Licence Ğ1 v0.2.9 (texto de la licencia, compromisos del certificante y reglas breves de la WoT): https://duniter.org/wiki/g1/license-txt/
- Duniter — Become member (flujo v2: licencia, primera certificación, seudónimo, 5 certificaciones, regla de distancia, renovación y autorrevocación): https://duniter.org/wiki/g1v2/become-member/
- Duniter — Duniter v2 is live (7 de marzo de 2026; último bloque v1 913.638; reescritura en Rust sobre Polkadot SDK): https://duniter.org/blog/duniter-v2/
- Duniter — Ğ1 : c’est parti ! (8 de marzo de 2017: 59 miembros iniciales, 551 certificaciones, 590 Ğ1 del primer DU): https://duniter.fr/blog/g1-go/
- Indexador de la red Ğ1 (duniter-squid) consultado el 25/09/2026: 5.827 miembros activos y 18.564 identidades creadas — https://squid.g1.brussels.ovh/v1/graphql
- Stéphane Laborde — Théorie Relative de la Monnaie (la TRM que Ğ1 implementa): https://en.trm.creationmonetaire.info
- Viñetas: The Ğ1 Dojo, nueve láminas en francés, incluidas como PDF descargable en este artículo. El texto de este post las traduce y las comenta regla por regla.